
Stand: 20. Oktober 2026
Der Hackerangriff auf Loxone betrifft nach Unternehmensangaben interne IT-Systeme. Festgestellt wurde der Vorfall nach Unternehmensangaben am 18. Oktober 2026. Für Betreiber einer Loxone-Anlage stellt sich damit eine naheliegende Frage: Betrifft der Angriff auch die eigene Gebäudesteuerung?
Aktuelle Info von Loxone
Nach der offiziellen Mitteilung von Loxone sind Miniserver, Remote Connect und Exosphere nicht betroffen. Das Unternehmen hat betroffene interne Systeme isoliert und untersucht den Vorfall mit externen Fachleuten. Die Behörden wurden informiert.
Loxone geht inzwischen ausdrücklich davon aus, dass Daten aus internen Systemen kopiert wurden. Dazu können Geschäftspartner-Kontaktdaten, Support-Anfragen und Bewerberdaten gehören. Der Umfang wird weiter untersucht; Betroffene werden direkt informiert.
Die FAQ des Herstellers ergänzen dazu:
- Konten und Passwörter: Nach aktuellem Kenntnisstand keine Hinweise auf kompromittierte Loxone.com-Konten oder Passwörter. Die Authentifizierung läuft auf getrennter Infrastruktur.
- Zahlungsdaten: Kreditkarten- und Bankdaten sind laut Loxone nicht betroffen.
- Partnerportal: Weiterhin vorübergehend nicht verfügbar, weil es auf einem betroffenen Server lag. Die separat verwalteten Partner-Zugangsdaten sind nach Herstellerangaben nicht betroffen.
Am 20. Oktober meldete Loxone die Wiederaufnahme der Logistik. Zuvor waren die Remote-Videofunktion der Intercom und Loxone Radio laut Hersteller wieder verfügbar. Auch der technische Support ist wieder erreichbar. Das verdeutlicht die notwendige Unterscheidung zwischen lokaler Automatisierung und ergänzenden Diensten.
Hersteller-IT und Gebäudesteuerung unterscheiden
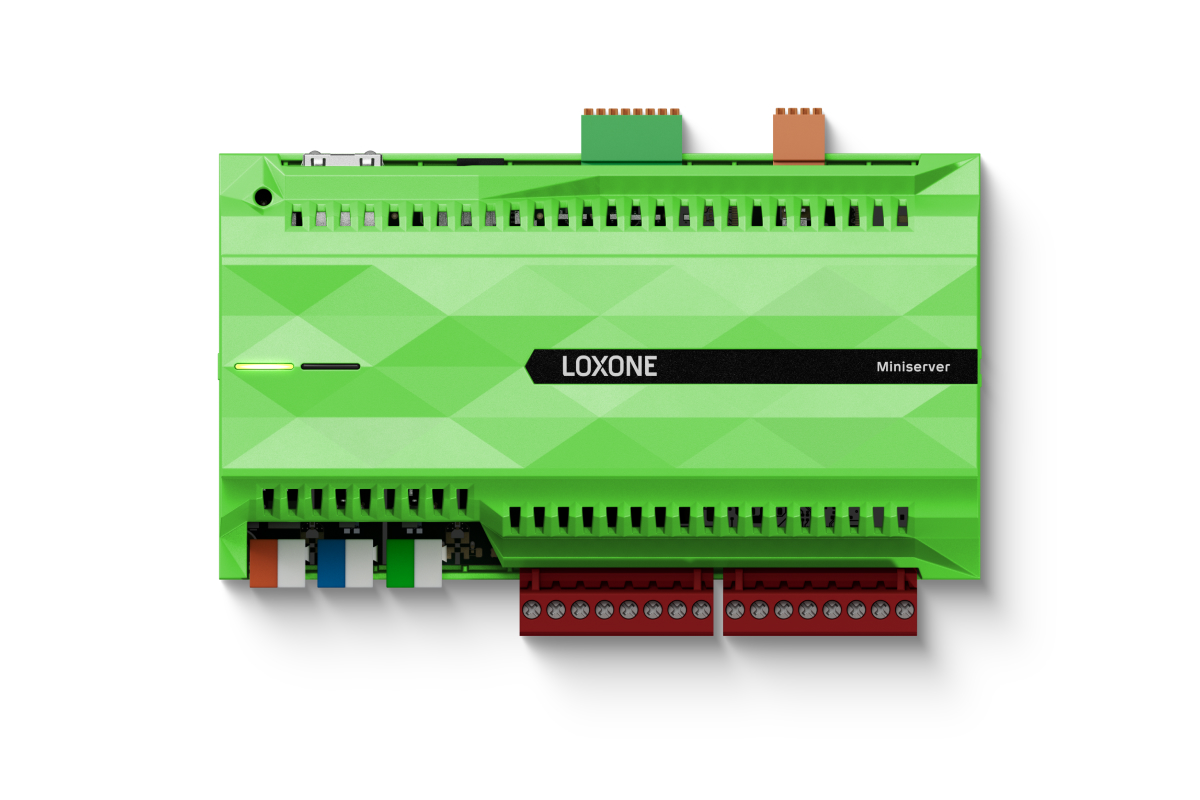
Der Miniserver ist die lokale Steuerzentrale der Loxone-Anlage. Er verarbeitet die hinterlegten Automationsfunktionen direkt im Gebäude und verwaltet die Benutzer und deren Zugriffsrechte vor Ort. Für diese lokalen Funktionen muss keine laufende Verbindung zu den internen Unternehmenssystemen von Loxone bestehen. Ein Angriff auf die IT des Herstellers bedeutet deshalb nicht automatisch, dass auch die Gebäudesteuerung vor Ort betroffen ist.
Die bisher veröffentlichten Angaben belegen keinen Angriff auf Kunden-Miniserver. Die Aussage zur Nichtbetroffenheit stammt vom Hersteller; sie ersetzt keine Untersuchung einer einzelnen Anlage bei konkreten Auffälligkeiten.
Professionelle Systeme: Die Architektur macht den Unterschied
Gerade in einer solchen Situation zeigt sich, wie wichtig eine durchdachte Systemarchitektur ist. Beim Miniserver werden die lokalen Automationsfunktionen im Gebäude ausgeführt. Beleuchtung, Beschattung und Raumregelung benötigen für ihre lokale Verarbeitung keinen zentralen Cloud-Rechner. Das schafft Unabhängigkeit von der IT des Herstellers und ist ein wichtiger Vorteil bei der Auswahl einer professionellen Gebäudeautomation.
Diese Aussage bezieht sich auf die lokalen Funktionen. Ergänzende Online-Dienste können eigene Abhängigkeiten haben. Für die Bewertung einer Anlage betrachten wir deshalb Steuerung, Fernzugriff und angebundene Dienste im Zusammenhang.
Offen informieren. Verantwortung übernehmen.
Zu einem professionellen System gehört auch ein Hersteller, der bei einem Sicherheitsvorfall Verantwortung übernimmt und offen informiert. Die veröffentlichten Schritte von Loxone sind dafür ein positives Signal: regelmäßige Updates zum Sachstand, die Einbindung externer Sicherheitsexperten, die gezielte Information Betroffener und die schrittweise Wiederinbetriebnahme nach Sicherheitsprüfungen.
Für Nutzer und Partner schafft dieser Umgang Orientierung. Sie können nachvollziehen, welche Bereiche betroffen sind und welche Maßnahmen ergriffen werden. Ziel ist es, Risiken zu begrenzen und den Schutz der Nutzer in den Mittelpunkt der Aufarbeitung zu stellen.
Was Betreiber jetzt sinnvoll prüfen können
Die folgenden Punkte sind allgemeine Vorsorgemaßnahmen. Sie bedeuten nicht, dass die eigene Installation von diesem Vorfall betroffen ist:
- Herstellerinformationen beachten: Aktuelle Hinweise direkt über bekannte Herstelleradressen aufrufen. Konkrete Maßnahmen sollten sich am jeweils veröffentlichten Sachstand orientieren.
- Unerwartete Nachrichten prüfen: Bei angeblichen Sicherheitsupdates, Zahlungsaufforderungen oder Anfragen nach Zugangsdaten besondere Vorsicht walten lassen. Auch vertraut wirkende Projektdetails sind kein Echtheitsnachweis. Loxone betont, niemals nach Passwörtern oder Zugangsdaten per E-Mail, Telefon, SMS oder Social Media zu fragen. Rückfragen über bereits bekannte Kontaktwege klären.
- Zugänge nachvollziehbar halten: Für unterschiedliche Konten eigene Passwörter verwenden. Besteht der Verdacht, dass ein Passwort bekannt geworden ist, dieses ändern und weitere Konten mit demselben Passwort ebenfalls absichern. Zwei-Faktor-Authentisierung nutzen, soweit der jeweilige Dienst sie anbietet.
- Fernzugriff und Aktualisierungen abstimmen: Benötigte Fernzugänge, Benutzerrechte und den Softwarestand mit dem betreuenden Fachbetrieb prüfen. Sicherheitsupdates aus verlässlichen Herstellerquellen beziehen und ihre Umsetzung passend zur Anlage planen.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt unter anderem individuelle Passwörter, zusätzliche Anmeldefaktoren und zeitnahe Sicherheitsupdates. Seine Hinweise zum sicheren Smart Home betonen außerdem den bewussten Umgang mit Internetanbindung und Fernzugriff.
Unser Blick als Systemintegrator
Eine gut betreubare Gebäudeautomation braucht verständliche Zuständigkeiten, dokumentierte Zugänge und ein zum Gebäude passendes Betriebskonzept. Dazu gehört auch, Abhängigkeiten von externen Diensten zu kennen und Wartung sowie Fernbetreuung geordnet zu organisieren.
Wenn Sie Fragen zu Ihrer bestehenden Loxone-Anlage haben, besprechen wir mit Ihnen den Anlagenstand und die sinnvollen nächsten Schritte. Bei auffälligem Verhalten klären wir gemeinsam mit Ihrem IT-Verantwortlichen und dem Hersteller, welche Prüfung erforderlich ist.
Dieser Beitrag ordnet den öffentlich verfügbaren Stand vom 20. Oktober 2026 ein. Neue Erkenntnisse können die Bewertung verändern. Die Hinweise sind keine Feststellung, dass eine konkrete Kundenanlage betroffen oder sicher ist.